L’essor des IA agentiques
Moins passives que les simples chatbots, les IA autonomes (agents) s’installent dans les PME mais multiplient les points de contact avec les données personnelles.
Guide pratique · RGPD · Agents IA · PME
Moins passives que les simples chatbots, les IA autonomes s’installent dans les PME, mais multiplient les points de contact avec les données personnelles. Voici comment garder la main.
Résumé de l’article
Ce que tout dirigeant de PME doit savoir avant de confier ses données à un agent IA.
Moins passives que les simples chatbots, les IA autonomes (agents) s’installent dans les PME mais multiplient les points de contact avec les données personnelles.
Le RGPD exige une gouvernance stricte (AIPD, sécurité dès la conception). L’externalisation ou l’hébergement hors UE de ces modèles présente des risques juridiques et opérationnels majeurs.
Cartographier, pseudonymiser, contractualiser avec les fournisseurs (DPA) et sensibiliser les équipes.
Les retours d’expérience en France et en Belgique, comme en Wallonie et à Bruxelles, montrent que l’adaptation locale et l’accompagnement de proximité sont des clés de succès.
01 · Le contexte
En 2026, l’intelligence artificielle n’est plus une simple boîte de dialogue où l’on formule des requêtes isolées.
Le monde de l’entreprise, et particulièrement celui des petites et moyennes entreprises (PME), a massivement basculé vers l’usage des IA agentiques.
Contrairement aux IA génératives passives, un agent d’IA est un système autonome capable de :
Cette interconnectivité permanente offre des gains de productivité inestimables. Cependant, elle multiplie de façon exponentielle les interactions avec des informations sensibles. En accédant de manière autonome à vos bases de données, ces agents aspirent, traitent et transmettent des données personnelles au quotidien.
02 · Le cadre légal
Pour une PME, la non-conformité au Règlement général sur la protection des données (RGPD) n’est plus un risque lointain. Avec des contrôles accrus de la CNIL en France ou de l’Autorité de protection des données (APD) en Belgique, les amendes et la perte de réputation peuvent s’avérer fatales.
Les agents IA introduisent trois angles morts juridiques majeurs.
A
Lorsqu’un agent IA trie des courriels ou gère un support client, il traite des données en clair : noms, adresses, signatures, historiques d’achats, voire des données de santé ou financières.
Si ces données sont transmises sans filtre à des modèles tiers (les grands « modèles frontaliers » de fournisseurs américains par exemple), vous perdez la maîtrise de leur cycle de vie. Ces informations peuvent être stockées dans la mémoire d’apprentissage de l’IA ou être réutilisées à des fins non autorisées.
B
De nombreuses solutions d’IA de pointe hébergent leurs infrastructures aux États-Unis ou dans d’autres pays tiers.
Sans un contrat solide encadrant ces transferts (clauses contractuelles types, ou DPA, Data Processing Agreement), votre PME se place directement en situation d’illégalité.
C
Le RGPD impose que la protection des données soit pensée en amont du projet (article 25, « Privacy by Design »).
Déployer un agent intelligent autonome sans avoir au préalable configuré des barrières de sécurité, de filtrage et d’anonymisation ou de pseudonymisation constitue un manquement grave aux obligations légales (article 32).
03 · Passer à l’action
Pour concilier transition technologique et sérénité juridique, les dirigeants et DPO de PME doivent structurer leur démarche autour de quatre réflexes opérationnels.
| Étape | Action concrète | Objectif RGPD |
|---|---|---|
| 1Cartographier et évaluer | Établir un registre des agents IA et mener une analyse d’impact (AIPD). | Transparence et responsabilité (principes clés) |
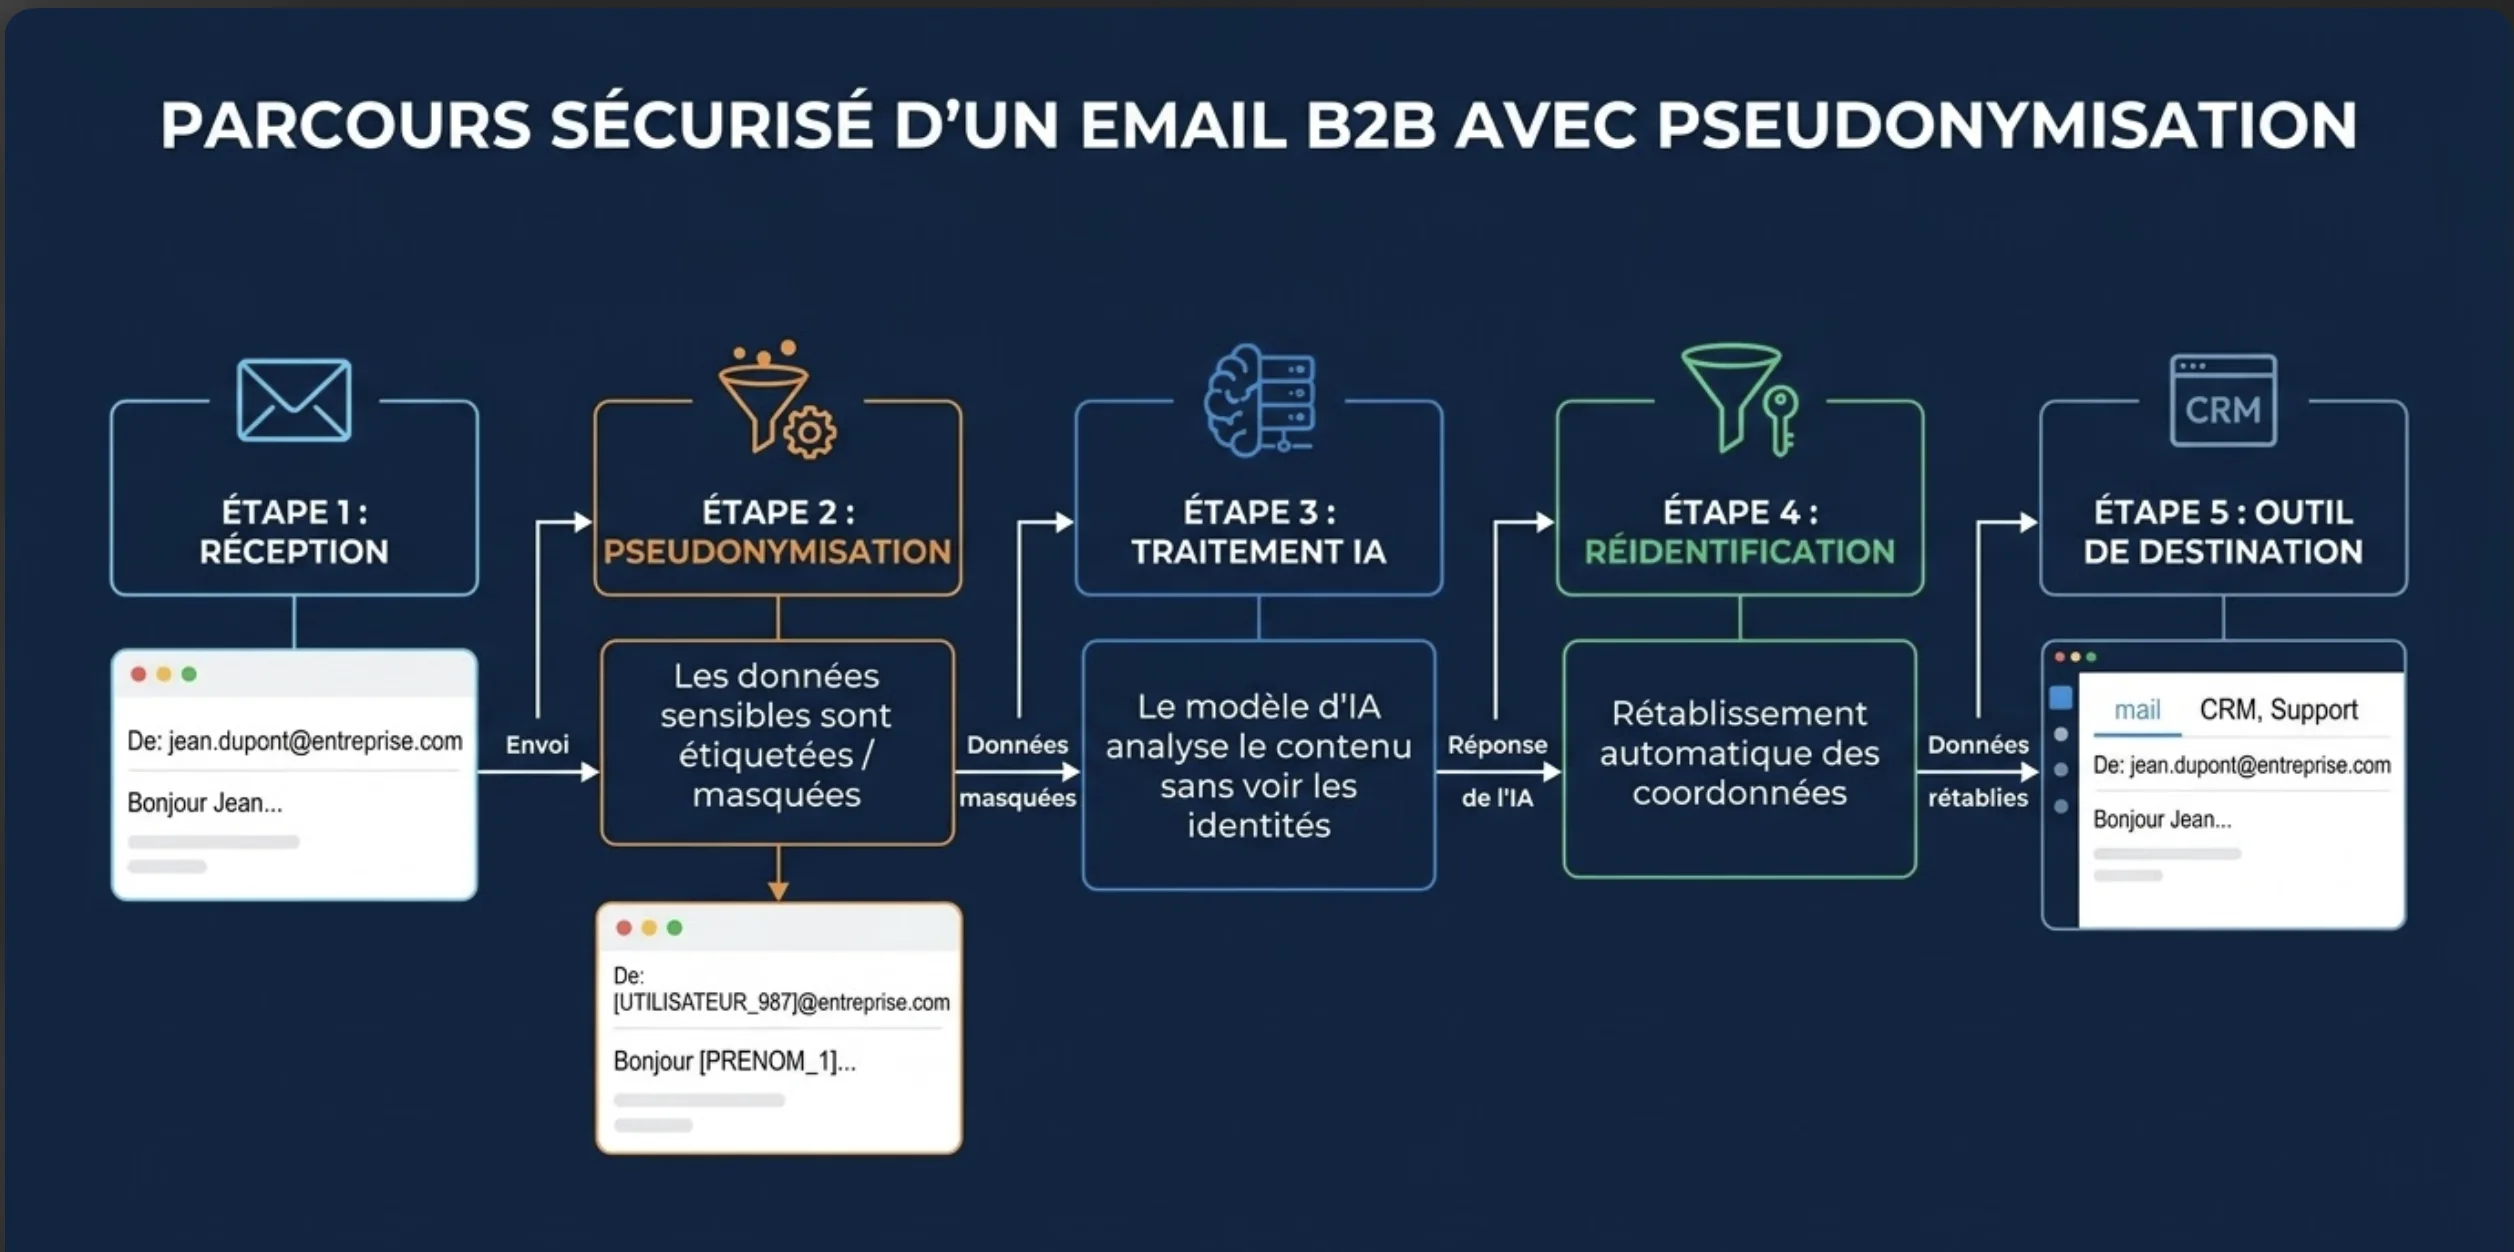
| 2Filtrer et pseudonymiser | Masquer ou anonymiser les données personnelles avant l’envoi à l’IA. | Minimisation des données (article 5) |
| 3Contractualiser (DPA) | Exiger des engagements écrits (sécurité, non-apprentissage) des fournisseurs. | Encadrement de la sous-traitance (article 28) |
| 4Superviser l’humain | Maintenir un contrôle humain final et former les équipes. | Droit à la décision non automatisée (article 22) |
Réflexe 1
Vous ne pouvez pas protéger ce que vous ne connaissez pas.
Réflexe 2
C’est la règle d’or pour continuer à utiliser la puissance des LLM sans exposer l’identité de vos clients ou collaborateurs.
Réflexe 3
Ne souscrivez jamais à un service d’IA « sur l’étagère » (particulièrement en version gratuite) sans en lire les conditions.
Réflexe 4
L’IA peut préparer un brouillon de réponse, analyser un litige ou catégoriser une demande, mais elle ne doit pas avoir le dernier mot de manière entièrement automatisée s’il y a un impact pour l’utilisateur final.
04 · Sur le terrain
En France comme en Belgique, l’intégration de la conformité au sein des PME s’organise souvent à l’échelle locale, en s’appuyant sur des réseaux d’accompagnement de confiance.
Dans les hubs économiques régionaux français, la transition vers l’IA s’accompagne d’un besoin croissant de formation des équipes. Des plateformes comme le Blog du Modérateur (BDM) ou Siècle Digital rappellent régulièrement l’importance de démythifier l’IA auprès des collaborateurs pour éviter le « Shadow AI ».
Les PME françaises s’orientent de plus en plus vers des « chartes internes d’utilisation de l’IA », combinant sensibilisation des salariés et contrôle par les DPO, souvent externalisés pour les petites structures.
La Wallonie et la Région de Bruxelles-Capitale illustrent parfaitement comment les structures de soutien et de maillage local peuvent sécuriser la transformation numérique.
Des écosystèmes d’incubation comme le VentureLab (Liège) ou les espaces collaboratifs comme Coworking Namur jouent un rôle de premier plan. Ils ne se contentent pas de promouvoir les gains de productivité de l’IA ; ils intègrent l’éthique et la gouvernance des données au cœur des parcours des startups et des PME hébergées, en organisant des ateliers pratiques sur le RGPD et l’IA.
Pour répondre concrètement à cette exigence, des acteurs régionaux et européens se positionnent aujourd’hui comme des interlocuteurs de proximité. C’est le choix d’AgentSpot, un conseiller spécialiste et fournisseur de solutions qui s’adresse aux entreprises de Bruxelles, de Liège, de Namur et de toute la Wallonie.
AgentSpot aide les PME à auditer, configurer et déployer des agents d’IA de manière ultra-sécurisée et « Privacy by Design ». Ses solutions, spécifiquement étudiées pour limiter les risques juridiques et de sécurité au maximum, permettent d’automatiser des flux de travail critiques en B2B sans jamais exposer de données personnelles à des systèmes tiers.
La valorisation de l’économie locale et la transition numérique responsable sont encouragées par des acteurs publics (comme l’Agence du Numérique wallonne, Digital Wallonia, ou encore hub.brussels) et des initiatives de proximité (à l’image de l’implication de Hoplr à Waterloo).
Pour de nombreuses TPE et PME belges, la conformité n’est pas perçue comme un frein, mais comme un label de confiance indispensable pour séduire une clientèle et des partenaires soucieux de la protection de leur vie privée.
05 · Questions fréquentes
Oui, ou plus exactement l’entreprise qui fournit et héberge l’agent IA (comme OpenAI, Anthropic ou un prestataire spécialisé) est qualifiée de « sous-traitant » au sens du RGPD. En tant que PME (responsable de traitement), vous êtes tenue de vous assurer qu’elle présente des garanties suffisantes (sécurité, conformité, contrats) pour traiter vos données.
C’est extrêmement difficile en B2B si l’outil a accès à vos correspondances ou à vos fichiers clients. Sans pseudonymisation, la moindre adresse e-mail ou le moindre nom glissé dans un document transmis à l’IA constitue un transfert de données personnelles. La pseudonymisation reste le moyen le plus simple et le plus sûr de « dé-risquer » l’usage de l’IA au quotidien.
Oui, de plus en plus d’acteurs européens (Mistral AI en France, Aleph Alpha en Allemagne) ou de prestataires locaux proposent des modèles hébergés et exécutés sur le territoire de l’UE, facilitant grandement la conformité RGPD. Des facilitateurs spécialisés comme AgentSpot permettent d’assembler et de configurer ces différentes technologies dans le strict respect de la souveraineté européenne des données. Vous pouvez également opter pour des intégrations d’IA en réseau fermé (on-premise ou cloud souverain privé).
Conclusion
La mise en conformité de vos agents IA n’est pas qu’une contrainte administrative : c’est un investissement stratégique d’avenir.
Dans un marché de plus en plus sensible à l’éthique des données, afficher une démarche transparente, de la pseudonymisation « by design » à la formation des équipes, devient un puissant argument de réputation. Les PME qui réussiront le virage de l’IA en 2026 seront celles qui sauront allier la puissance des algorithmes à une protection irréprochable de leur capital humain et de leurs clients, épaulées par des solutions régionales et souveraines.
Vos agents. Votre cap.
Parlons de vos usages actuels : nous vous montrons comment AgentSpot pseudonymise, encadre et supervise vos agents IA, sur vos propres cas.